
Intelligent AI World
智能人工智能世界提供定制化人工智能解决方案,以帮助企业成长和扩展。
 Harden
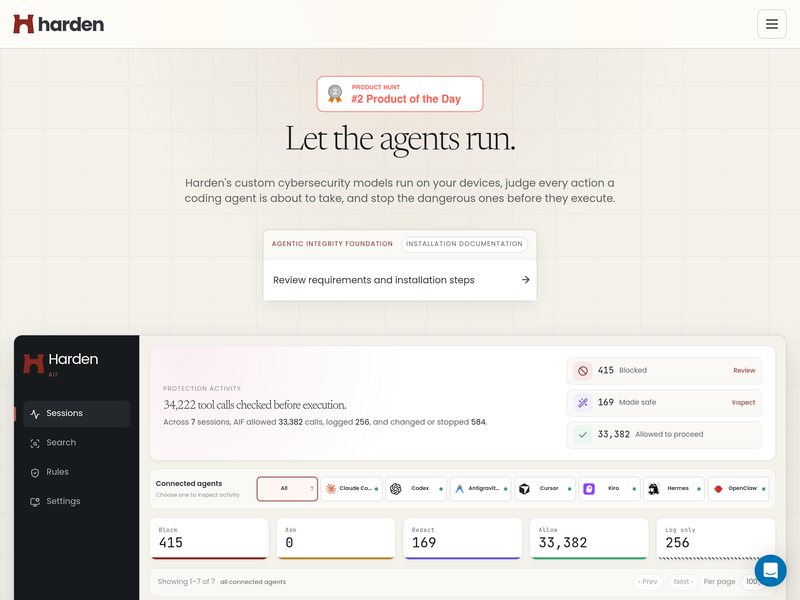
做的事一句话能说清:在编码智能体真正执行某个命令之前,先替你判断一次这条命令该不该跑。项目名叫Agentic Integrity Foundation,简称AIF。
官网首页那个例子很直观——智能体执行kubectl rollout status,放行;下一条是kubectl delete namespace production,直接拦下,并且给出一条安全的替代写法。判断模型是自研的安全模型,跑在你自己的机器上,决策记录也只留在本地。
支持的客户端包括Claude Code、Codex、Cursor、Antigravity CLI、Kiro、Hermes、OpenClaw,能用原生hook的走hook,其余用MCP代理兜底,装一次就自动去找机器上已有的智能体。它还把自己在SLEIGHT、AgentHazard、SABER、LinuxArena四个智能体安全基准上的成绩和GPT监控基线摆在首页对比,愿意被人核。
团队自己的说法是,基座模型和开发者一样,都有用最短时间最低成本把活干完的冲动,所以哪怕写了规矩也会抄近路,这类防护迟早要独立于大模型厂商之外。适合已经让智能体碰生产环境的团队。



Harden